El nombre del proveedor sigue siendo el mismo. Su forma de entregar su servicio puede haber cambiado.
Un agente de inteligencia artificial es un software que puede utilizar herramientas y realizar tareas a través de los sistemas. Dependiendo de sus permisos, puede hacer más que producir una respuesta: puede actualizar un registro, desencadenar un flujo de trabajo o enviar un mensaje. La cuestión de los negocios es qué autoridad acompaña estas acciones.
La distancia ya es visible
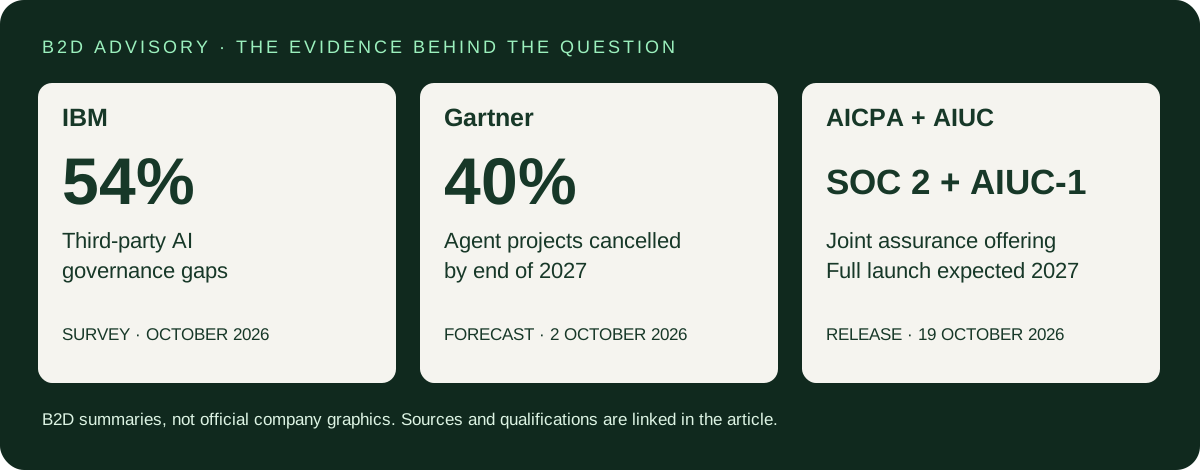
La investigación de octubre de IBM examinó a 3.221 ejecutivos en grandes organizaciones en ocho países, incluyendo Arabia Saudita y los Emiratos Árabes Unidos. Se encontró que el 54% reconoció lacunas o limitaciones en la gobernanza que abarcan la IA utilizada por proveedores clave, socios tecnológicos y participantes de la cadena de suministro. Sólo el 21% informó de un seguimiento continuo del riesgo de inteligencia artificial de terceros. Estas son las respuestas de la encuesta, no los hallazgos de que esos proveedores violaron los contratos.
En un anuncio separado datado el 27 de octubre, IBM describió la identidad del agente, los controles de acceso y las capacidades de evaluación. Algunas capacidades eran generalmente disponibles y otras fueron previstas. Este es un anuncio de proveedor, no una prueba independiente de eficacia. Su relevancia es el requisito empresarial que se refiere: identificar a un agente, limitar su acceso y ser capaz de revocar ese acceso.
Briefing de fuentes visuales
La presentación no es el modelo de entrega
El análisis de Gartner del 2 de octubre prevé que el 40% de los proyectos agentes de inteligencia artificial serán cancelados a finales de 2027 debido al aumento de los costes, un valor desconocido o controles de riesgos inadecuados. Esto es una previsión, no una tasa de cancelación observada. Para los compradores, fortalece una pregunta práctica: ¿qué sucede después de la impresionante demostración?
Un proveedor puede mejorar su servicio mediante la automatización. La oportunidad es real: procesamiento más rápido, registros más consistentes y administración menos repetitiva. Pero los compradores todavía necesitan evidencia de que el flujo de trabajo cambiado cumple con sus requisitos. Las reivindicaciones de productividad solas no establecen confidencialidad, autoridad de aprobación o recuperación fiable.
El seguro se convierte en parte de la conversación de compra
Un AICPA y AIUC lanzamiento datado el 19 de octubre describe una oferta conjunta que combina un informe SOC 2 con la certificación AIUC-1. La publicación dice que se espera un lanzamiento completo a principios de 2027. Esto señala un camino en desarrollo hacia la seguridad independiente; no hace que la certificación sea universal, obligatoria o una garantía contra el fracaso.
Interpretación de B2D: los compradores necesitan evaluar el servicio, la automatización detrás de él y la evidencia que apoya ambos. Un certificado puede informar de debida diligencia, pero su alcance, fecha y exclusiones siguen siendo importantes.
Antes de la próxima revisión del proveedor
- Adquisición: pregúntate dónde se utiliza la IA en su servicio, qué proveedores están involucrados y qué cambia materialmente cuando el proveedor cambia sus herramientas.
- Equipo de proyecto: identifica los registros, fechas y instrucciones en las que las personas pueden confiar. Decide qué salida automatizada requiere confirmación antes de que entren en la línea de base.
- Equipo comercial: hacer tareas permitidas, límites de aprobación, notificación de cambios y escalada de incidentes explícitos. Revisa la responsabilidad, el acceso a pruebas y los acuerdos de recuperación con asesores cualificados para el contrato y jurisdicción pertinentes.
- Equipo de Tecnología: permiso de sistema de acuerdo con los límites acordados. Una restricción contractual sin un límite de acceso aplicable puede dejar una brecha práctica.
- Liderazgo: nombrar a la persona que posee el resultado del servicio. No dejes que el equipo de proyecto, proveedor y tecnología funcionen cada uno que asume que otra parte está observando.
Una revisión de proveedor AI debe terminar con decisiones
Crea un registro corto, específico de servicio: el propósito del agente, propietario, sistemas y datos, acciones permitidas, puntos de aprobación humanos y proceso de suspensión. Solicite pruebas de prueba contra su flujo de trabajo real y un fallback si el servicio automatizado se vuelve inaccesible.
Luego conectar ese registro a los requisitos de contratación, pruebas de aceptación y revisiones en curso. Reacción después de los cambios materiales. B2D puede ayudar a coordinar el trabajo comercial y de entrega junto con especialistas técnicos y jurídicos. El objetivo es la automatización útil con autoridad clara y resultados de servicio medibles.
Su turno: ¿se confiaría en esta confirmación?
Ejercicios ficticios. Estos escenarios no describen IBM, Gartner, AICPA, AIUC o cualquier proveedor nombrado. No se recogen votos ni datos personales.
Fuentes y notas editoriales
Las investigaciones y anuncios reportados están vinculados a continuación. Recomendaciones y escenarios son análisis B2D, no hallazgos de maltrato por las organizaciones nombradas. Se muestran las fechas de fuente para que los lectores puedan distinguir los anuncios actuales de las previsiones.
- IBM / Censuswide — EMEA AI governance survey (page dated 14 October; release datelined 15 October 2026)
- IBM — Agent identity and control announcement (27 October 2026)
- Gartner — AI agent reliability and autonomy analysis (2 October 2026)
- AICPA & CIMA / AIUC — Joint assurance offering (page dated 18 October; release datelined 19 October 2026)