Le nom du fournisseur reste le même. Le mode de livraison de votre service peut avoir changé.
Un agent d’IA est un logiciel qui peut utiliser des outils et effectuer des tâches à travers les systèmes. Selon ses permissions, il peut faire plus que produire une réponse: il peut mettre à jour un enregistrement, déclencher un flux de travail ou envoyer un message. La question des affaires est ce que l’autorité accompagne de telles actions.
La distance est déjà visible
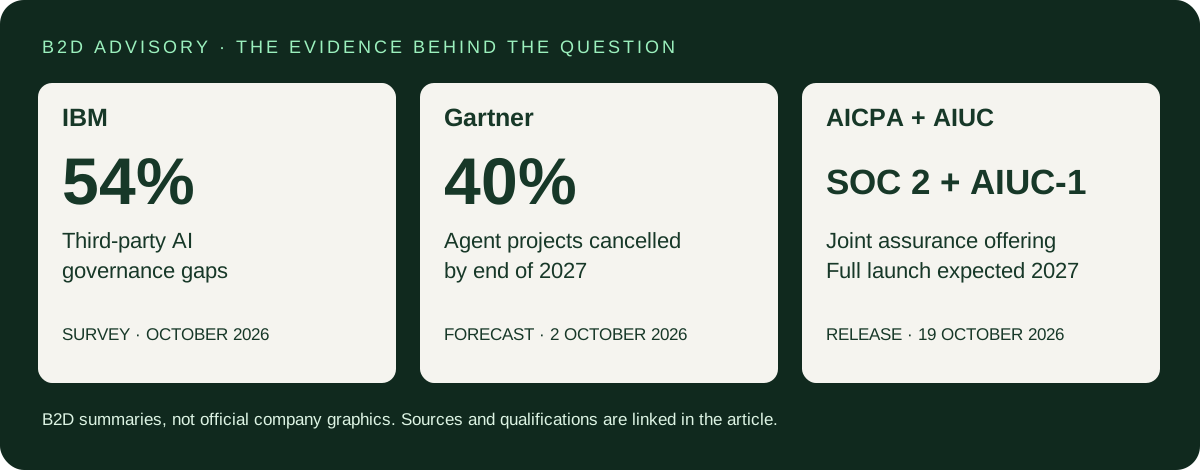
La recherche d'octobre de IBM a fait l'objet d'une enquête sur 3 221 dirigeants dans de grandes organisations dans huit pays, y compris l'Arabie saoudite et les Émirats arabes unis. Il a constaté que 54% ont reconnu des lacunes ou des limitations dans la gouvernance couvrant l'IA utilisée par les principaux fournisseurs, les partenaires technologiques et les participants à la chaîne d'approvisionnement. Seulement 21% ont déclaré une surveillance continue du risque d’IA de tiers. Ce sont des réponses de la recherche, pas des résultats que ces fournisseurs ont violé les contrats.
Dans un communiqué séparé daté du 27 octobre, IBM a décrit l'identité de l'agent, les contrôles d'accès et les capacités d'évaluation. Certaines capacités étaient généralement disponibles et d'autres étaient prévisibles. Il s’agit d’une annonce de fournisseur, pas de preuve indépendante d’efficacité. Sa pertinence est l’exigence d’affaires qu’elle répond : identifier un agent, limiter son accès et être en mesure de révoquer cet accès.
Le briefing source visuelle
La démonstration n’est pas le modèle de livraison
L’analyse du 2 octobre de Gartner prévoit que 40% des projets d’IA agentiels seront annulés d’ici la fin 2027 en raison d’une hausse des coûts, une valeur inconnue. ou des contrôles de risque inadéquats. C’est une prévision, pas un taux d’annulation observé. Pour les acheteurs, il renforce une question pratique: que se passe-t-il après la démonstration impressionnante?
Un fournisseur peut améliorer son service par l’automatisation. L’opportunité est réelle: un traitement plus rapide, des enregistrements plus cohérents et une administration moins répétitive. Mais les acheteurs ont toujours besoin de preuves que le flux de travail modifié répond à leurs exigences. Seuls les revendications de productivité ne constituent pas la confidentialité, l’autorité d’approbation ou la récupération fiable.
L’assurance fait partie de la conversation d’achat
Une publication AICPA et AIUC datée du 19 octobre décrit une offre commune combinant un rapport SOC 2 avec la certification AIUC-1. Selon la publication, un lancement complet est prévu au début de 2027. Ceci indique une voie en développement vers l’assurance indépendante ; il ne rend pas la certification universelle, obligatoire ou une garantie contre le défaut.
L’interprétation de B2D : les acheteurs doivent évaluer le service, l’automatisation derrière lui et les preuves qui soutiennent les deux. Un certificat peut être informé de la bonne diligence, mais son portée, sa date et ses exclusions sont toujours importantes.
Avant la prochaine revue du fournisseur
- L’approvisionnement : demandez où l’IA est utilisé dans votre service, quels fournisseurs sont impliqués et ce qui change matériellement lorsque le fournisseur change ses outils.
- L’équipe de projet : identifier les enregistrements, les dates et les instructions sur lesquelles les gens peuvent s’appuyer. Déterminer quelles sorties automatisées nécessitent une confirmation avant d'entrer dans la ligne de base.
- Équipe commerciale : faire des tâches autorisées, les seuils d'approbation, la notification des changements et l'escalade des incidents explicites. Réviser la responsabilité, l'accès aux preuves et les arrangements de récupération avec des conseillers qualifiés pour le contrat et la juridiction pertinentes.
- L’équipe de technologie : les permis du système correspondent aux limites convenues. Une restriction contractuelle sans limite d’accès exécutoire peut laisser une lacune pratique.
- Leadership : nommer la personne qui possède le résultat du service. Ne laissez pas l'équipe du projet, le fournisseur et la fonction technologique chaque assumant que l'autre partie est en train de regarder.
Une revue de fournisseur AI devrait se terminer avec des décisions
Créer un registre court, spécifique au service : le but de l’agent, le propriétaire, les systèmes et les données, les actions autorisées, les points d’approbation humains et le processus de suspension. Demandez des preuves d'essai contre votre flux de travail réel et un retard si le service automatisé devient inaccessible.
Ensuite, connectez cette inscription aux exigences d'approbation, à l'essai d'acceptation et aux révisions en cours. Réévaluation après les changements matériels. B2D peut aider à coordonner le travail commercial et de livraison avec des conseillers techniques et juridiques spécialisés. L’objectif est l’automatisation utile avec une autorité claire et des résultats de service mesurables.
Votre tour : vous dépendiez-vous de cette confirmation ?
Exercice fictionnel. Ces scénarios ne décrivent pas IBM, Gartner, AICPA, AIUC ou tout fournisseur nommé. Aucun vote ni aucune donnée personnelle n’est collectée.
Sources et notes éditoriales
Les recherches et annonces rapportées sont liées ci-dessous. Les recommandations et les scénarios sont des analyses B2D, pas des résultats d’erreur par les organisations nommées. Les dates de source sont affichées afin que les lecteurs puissent distinguer les annonces actuelles des prévisions.
- IBM / Censuswide — EMEA AI governance survey (page dated 14 October; release datelined 15 October 2026)
- IBM — Agent identity and control announcement (27 October 2026)
- Gartner — AI agent reliability and autonomy analysis (2 October 2026)
- AICPA & CIMA / AIUC — Joint assurance offering (page dated 18 October; release datelined 19 October 2026)