Il nome del fornitore rimane lo stesso. Il modo in cui il tuo servizio è stato fornito potrebbe essere cambiato.
Un agente di intelligenza artificiale è un software che può utilizzare strumenti e svolgere compiti attraverso i sistemi. A seconda delle sue autorizzazioni, può fare di più che produrre una risposta: può aggiornare un record, lanciare un flusso di lavoro o inviare un messaggio. La questione aziendale è quello che l'autorità accompagna queste azioni.
La differenza è già visibile
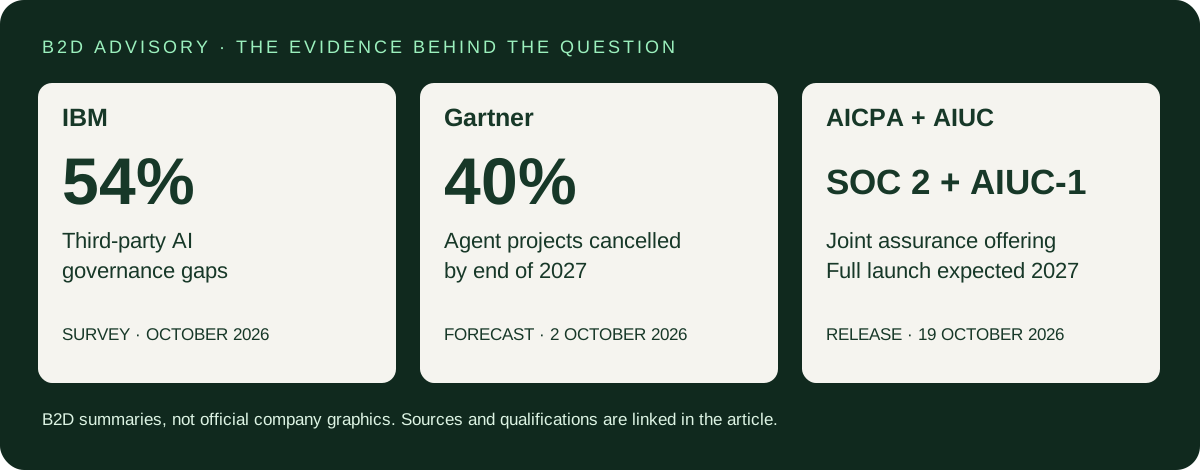
La ricerca di ottobre dell’IBM ha esaminato 3.221 dirigenti in grandi organizzazioni in otto paesi, tra cui l’Arabia Saudita e gli Emirati Arabi Uniti. Il 54% ha riconosciuto lacune o limitazioni nella governance che coprono l’AI utilizzato da fornitori chiave, partner tecnologici e partecipanti alla supply chain. Solo il 21% ha riferito di monitorare continuamente il rischio di AI di terze parti. Questi sono le risposte di sondaggio, non i risultati che questi fornitori hanno violato i contratti.
In un annuncio separato del 27 ottobre, IBM ha descritto l'identità dell'agente, i controlli di accesso e le capacità di valutazione. Alcune capacità erano generalmente disponibili e altre erano previste. Questo è un annuncio del fornitore, non una prova indipendente di efficacia. La sua rilevanza è il requisito aziendale che risponde: identificare un agente, limitare il suo accesso e essere in grado di revocare tale accesso.
Il briefing delle fonti visive
La manifestazione non è il modello di consegna
L’analisi del 2 ottobre di Gartner prevede che il 40% dei progetti di AI agenti sarà annullato entro la fine del 2027 a causa dell’aumento dei costi, valore incerto o controlli di rischio inadeguati. Si tratta di una previsione, non di un tasso di cancellazione osservato. Per gli acquirenti, rafforza una domanda pratica: cosa succede dopo l'impressiva dimostrazione?
Un fornitore può migliorare il suo servizio attraverso l'automazione. L’opportunità è reale: un trattamento più veloce, registri più coerenti e amministrazione meno ripetuta. Ma gli acquirenti hanno ancora bisogno di prove che il flusso di lavoro modificato soddisfa i loro requisiti. Le solite affermazioni di produttività non stabiliscono riservatezza, autorità di approvazione o ripristino affidabile.
L'assicurazione diventa parte della conversazione di acquisto
Un rilascio AICPA e AIUC datato il 19 ottobre descrive un'offerta congiunta che combina un rapporto SOC 2 con la certificazione AIUC-1. La pubblicazione dice che un lancio completo è previsto all'inizio del 2027. Questo segna un percorso in corso verso l'assicurazione indipendente; non rende la certificazione universale, obbligatoria o una garanzia contro il fallimento.
Interpretazione di B2D: gli acquirenti devono valutare il servizio, l'automazione dietro di esso e le prove che supportano entrambi. Un certificato può informare la debita diligenza, ma la sua portata, data e esclusioni sono ancora importanti.
Prima della prossima revisione del fornitore
- L’acquisto: chiedi dove viene utilizzata l’AI nel tuo servizio, quali fornitori sono coinvolti e cosa cambia sostanzialmente quando il fornitore cambia i suoi strumenti.
- Team Project: identificare i record, le date e le istruzioni su cui le persone possono affidarsi. Decidere quali uscite automatizzate richiedono conferma prima di entrare nella linea di base.
- Gruppo commerciale: svolgere compiti consentiti, limiti di approvazione, notifica di cambiamento e escalazione degli incidenti esplicitamente. Revisione della responsabilità, dell’accesso alla prova e degli accordi di recupero con consulenti qualificati per il contratto e la giurisdizione pertinenti.
- Tecnologia team: le autorizzazioni del sistema in linea con i limiti concordati. Una restrizione contrattuale senza un limite di accesso applicabile può lasciare una lacuna pratica.
- Leadership: nome della persona che possiede il risultato del servizio. Non lasciare il team del progetto, il fornitore e la funzione tecnologica ciascuno assume che un altro soggetto sta guardando.
Una revisione del fornitore AI dovrebbe finire con decisioni
Creare un breve registro specifico per il servizio: lo scopo dell’agente, il proprietario, i sistemi e i dati, le azioni consentite, i punti di approvazione umani e il processo di sospensione. Richiedi prove di prova contro il tuo flusso di lavoro reale e un fallback se il servizio automatizzato non è disponibile.
Quindi collegare quella registrazione ai requisiti di approvvigionamento, test di accettazione e recensioni in corso. Il ritorno dopo i cambiamenti materiali. B2D può aiutare a coordinare il lavoro commerciale e di consegna insieme a specialisti tecnici e legali. L'obiettivo è l'automazione utile con una chiara autorità e risultati di servizio misurabili.
Il tuo turno: ti affidare a questa conferma?
esercizio fisico. Questi scenari non descrivono IBM, Gartner, AICPA, AIUC o qualsiasi fornitore nominato. Non vengono raccolti voti o dati personali.
Fonti e note editoriali
Le ricerche e gli annunci riportati sono collegati qui sotto. Le raccomandazioni e i scenari sono analisi B2D, non risultati di errori da parte delle organizzazioni nominate. Le date di sorgente sono visualizzate in modo che i lettori possano distinguere gli annunci attuali dalle previsioni.
- IBM / Censuswide — EMEA AI governance survey (page dated 14 October; release datelined 15 October 2026)
- IBM — Agent identity and control announcement (27 October 2026)
- Gartner — AI agent reliability and autonomy analysis (2 October 2026)
- AICPA & CIMA / AIUC — Joint assurance offering (page dated 18 October; release datelined 19 October 2026)